Corus
모델을 바꿔도보안 기준은 그대로
Key features
특장점
필요한 기능만 골라서
큰 예산 없이 필요한 기능부터 가볍게 시작하세요. 나중에 다른 기능을 더해도 이미 쌓은 지식과 규칙을 그대로 쓰니, 투자한 것이 버려지지 않습니다.
회사 안에서 운영하는 AI
망분리 규제를 지키면서 최신 AI를 쓸 수 있습니다. 모든 연산이 귀사 서버 안에서 끝나고, 새 모델을 들일 때도 안전성을 먼저 검사하며, 문제가 생기면 바로 되돌릴 수 있습니다.
정보 유출을 막는 보안 장치
직원이 실수로 고객 정보를 입력해도 AI에 그대로 들어가지 않습니다. 개인정보는 자동으로 가리고, 업무와 상관없는 요청이나 정보 유출 시도는 실시간으로 막습니다.
고칠 수 없는 작업 기록
감독기관 점검이 와도 당황할 필요가 없습니다. 누가 무엇을 조회하고 어떤 근거로 결정했는지가 고칠 수 없는 기록으로 쌓여 있어, 필요한 보고서를 클릭 몇 번으로 뽑을 수 있습니다.
권한과 사용량 관리
새 계정과 권한 체계를 따로 만들 필요가 없습니다. 지금 쓰는 사내 계정과 권한이 그대로 적용되고, 부서별 한도를 걸어 두면 사용자가 몰려도 안정적으로 돌아갑니다.
규정을 규칙으로
전자금융감독규정, 금융보안원 가이드, 개인정보보호법이 이미 규칙으로 들어 있습니다. 규정이 바뀌어도 개발 일정을 잡을 필요 없이 규칙만 바꾸면 끝입니다.
How it works
모든 요청은같은 과정을 거칩니다
- 01
사용자 확인
사내 계정으로 로그인하고 권한을 확인합니다.
- 02
입력 점검
개인정보를 가리고 업무와 관계없는 요청을 막습니다.
- 03
근거 찾기
볼 권한이 있는 문서에서만 필요한 조항을 찾습니다.
- 04
모델 선택
자료의 중요도에 맞는 AI 모델로 보냅니다.
- 05
답변과 검증
AI가 답을 만들고 다른 AI가 근거와 맞는지 확인합니다.
- 06
시스템 호출 승인
기존 시스템 조회는 승인과 한도 안에서만 합니다.
- 07
출력 점검
내보내기 전에 유출이나 정책 위반이 없는지 봅니다.
- 08
기록
모든 과정을 수정할 수 없게 기록합니다.
GPU 한 장으로 시작해필요한 만큼 늘립니다
| 구성 | GPU | 동시 사용자 |
|---|---|---|
| Starter | 48GB × 1 | 약 20명 |
| Standard | 80GB × 2 | 약 100명 |
| Enterprise | 80GB × 4 이상 | 300명 이상 |
권장 구성의 예시입니다. 실제 규모는 업무량과 문서량을 보고 진단 단계에서 함께 정합니다.
Policy
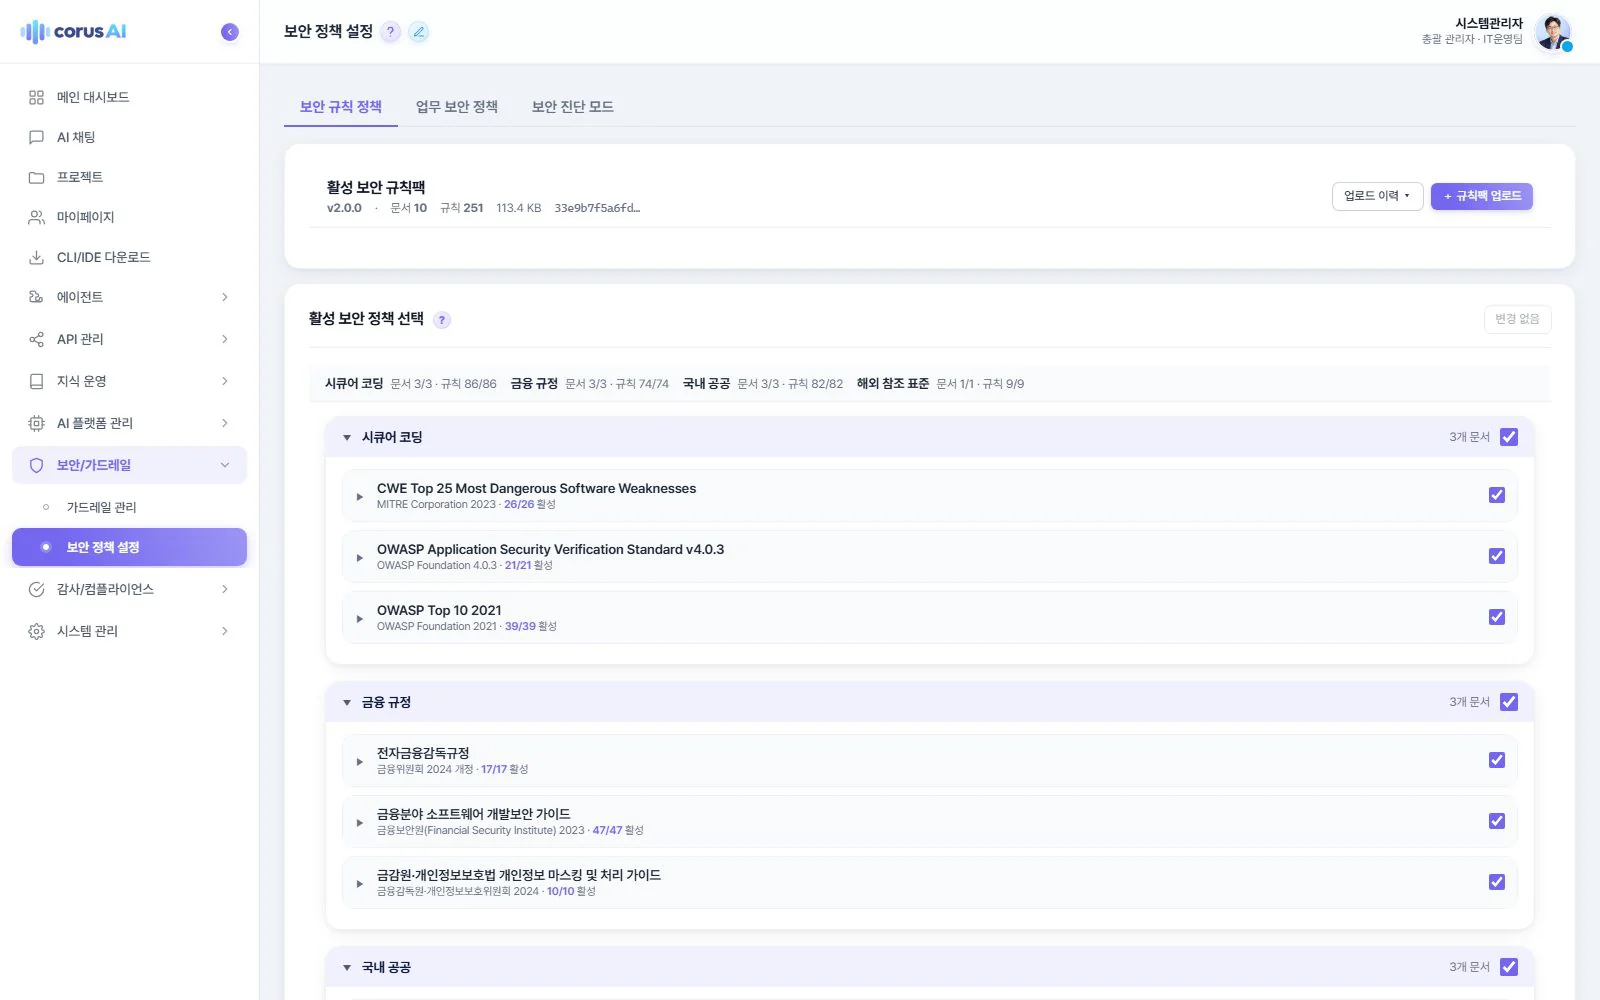
지켜야 할 규정을 화면에서
시큐어 코딩, 금융 규정, 공공 기준, 해외 표준 가운데 적용할 것을 문서 단위로 켜고 끌 수 있습니다. 누가 언제 바꿨는지도 남습니다.
- 업권별 규정 규칙
- 문서 단위로 적용
- 변경 이력 기록
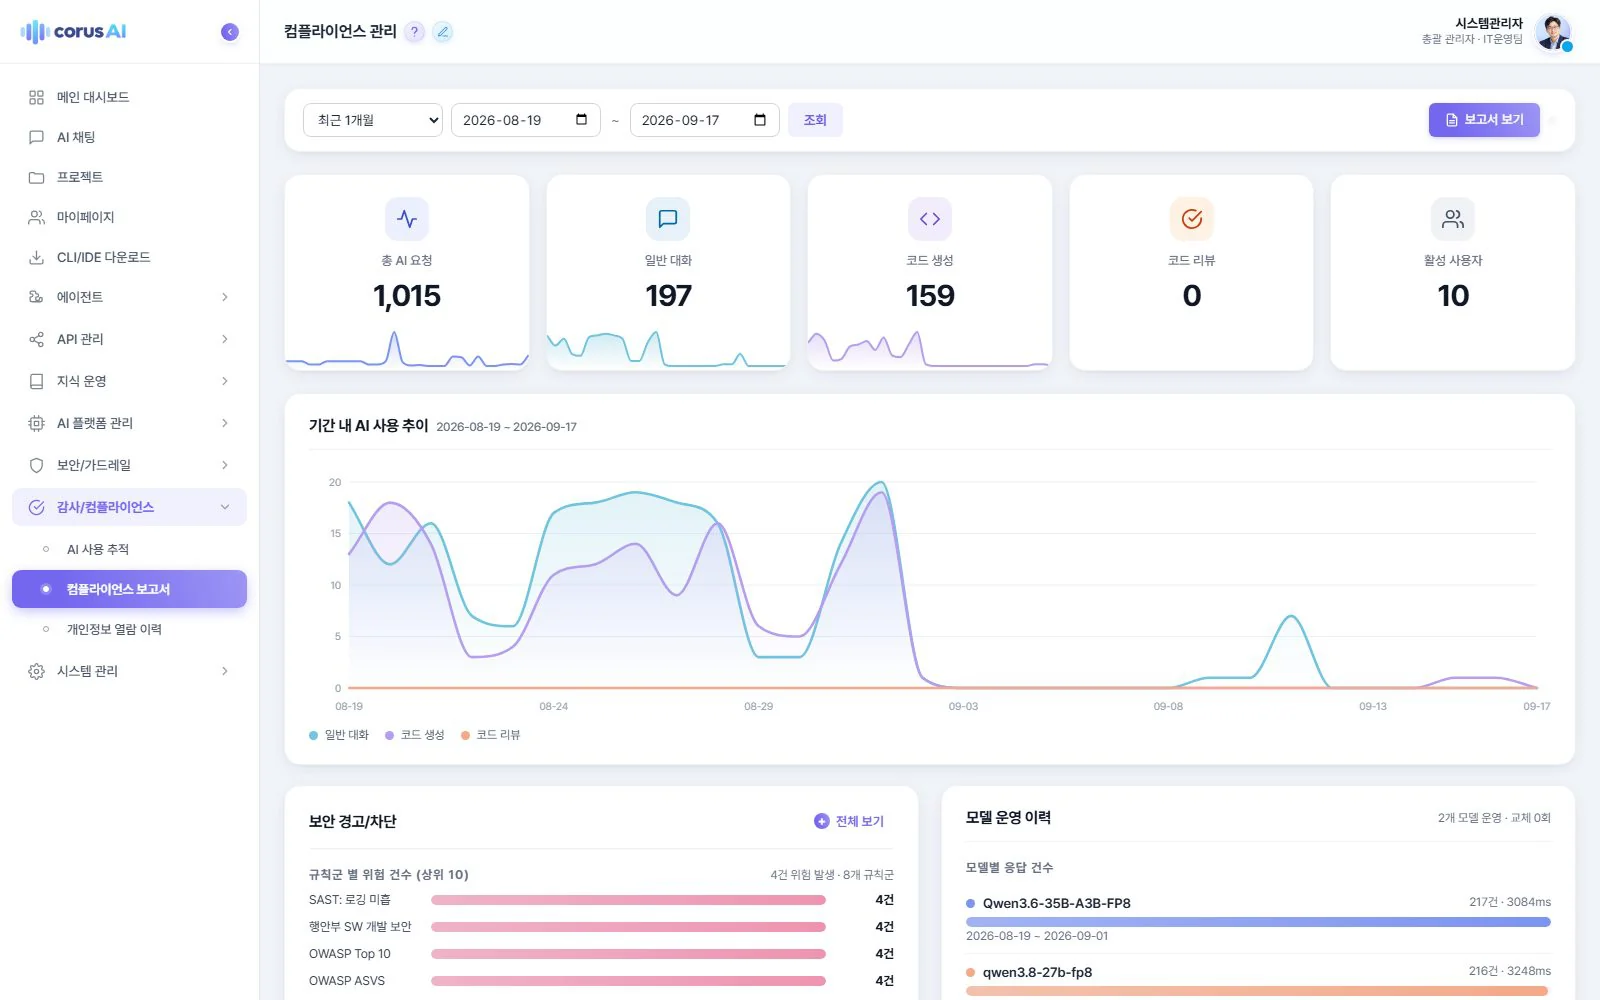
Evidence
감사 준비가 따로 필요 없습니다
막거나 경고한 요청과 그 이유가 원래 요청과 함께 묶여 있어, 규정 조항별 보고서를 바로 만들 수 있습니다.
- 탐지 현황과 위험 추이
- 서명된 감사 보고서
- 조항별 근거
Control
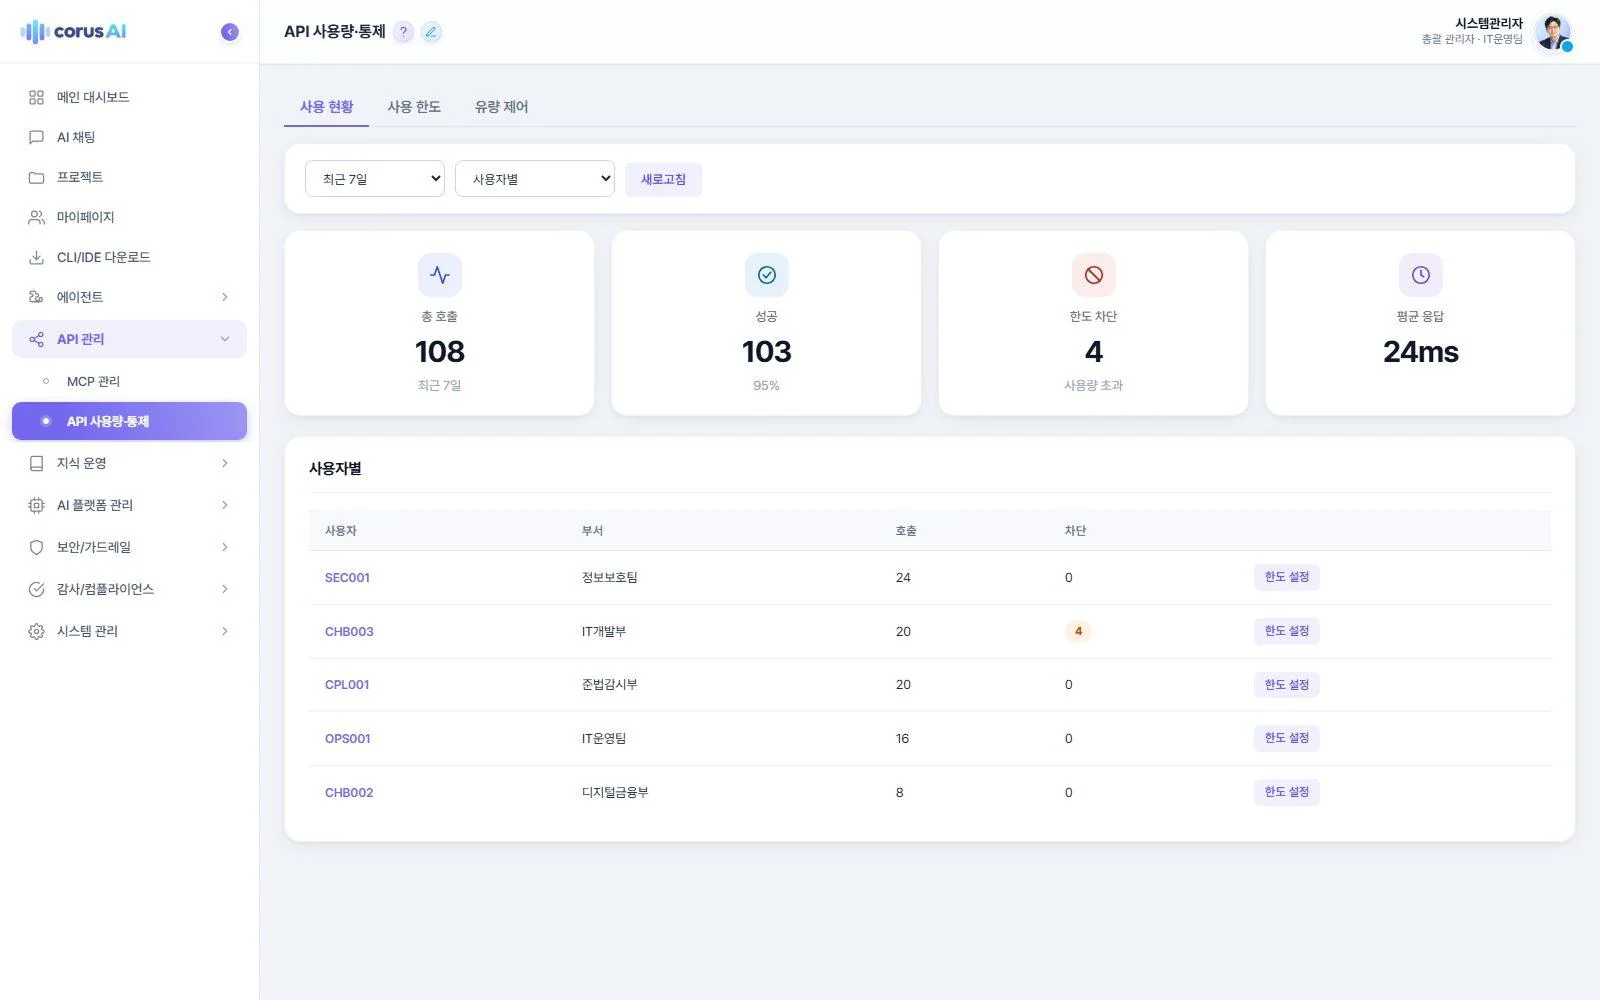
보는 것에서 그치지 않고 관리까지
누가, 어느 부서가, 무엇을 얼마나 쓰는지 확인하고, 사용량 한도와 대기 순서로 실제로 조절합니다.
- 부서·사용자별 한도
- 한도를 넘으면 자동 차단
- 응답 시간과 성공률 확인
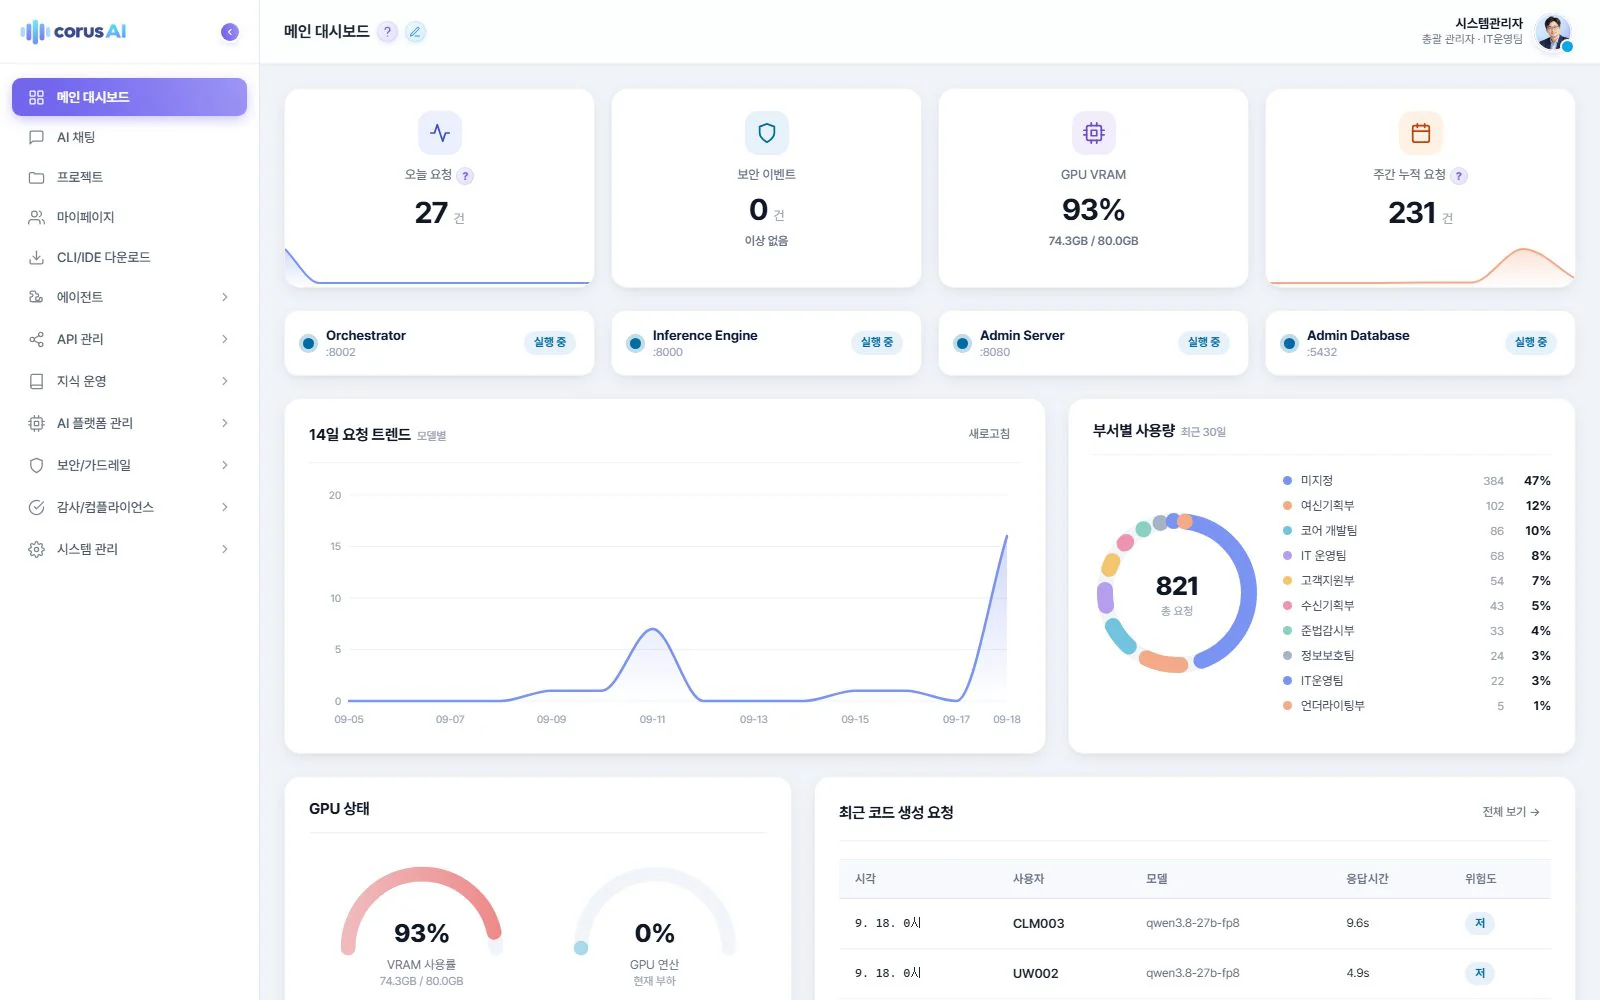
Screens
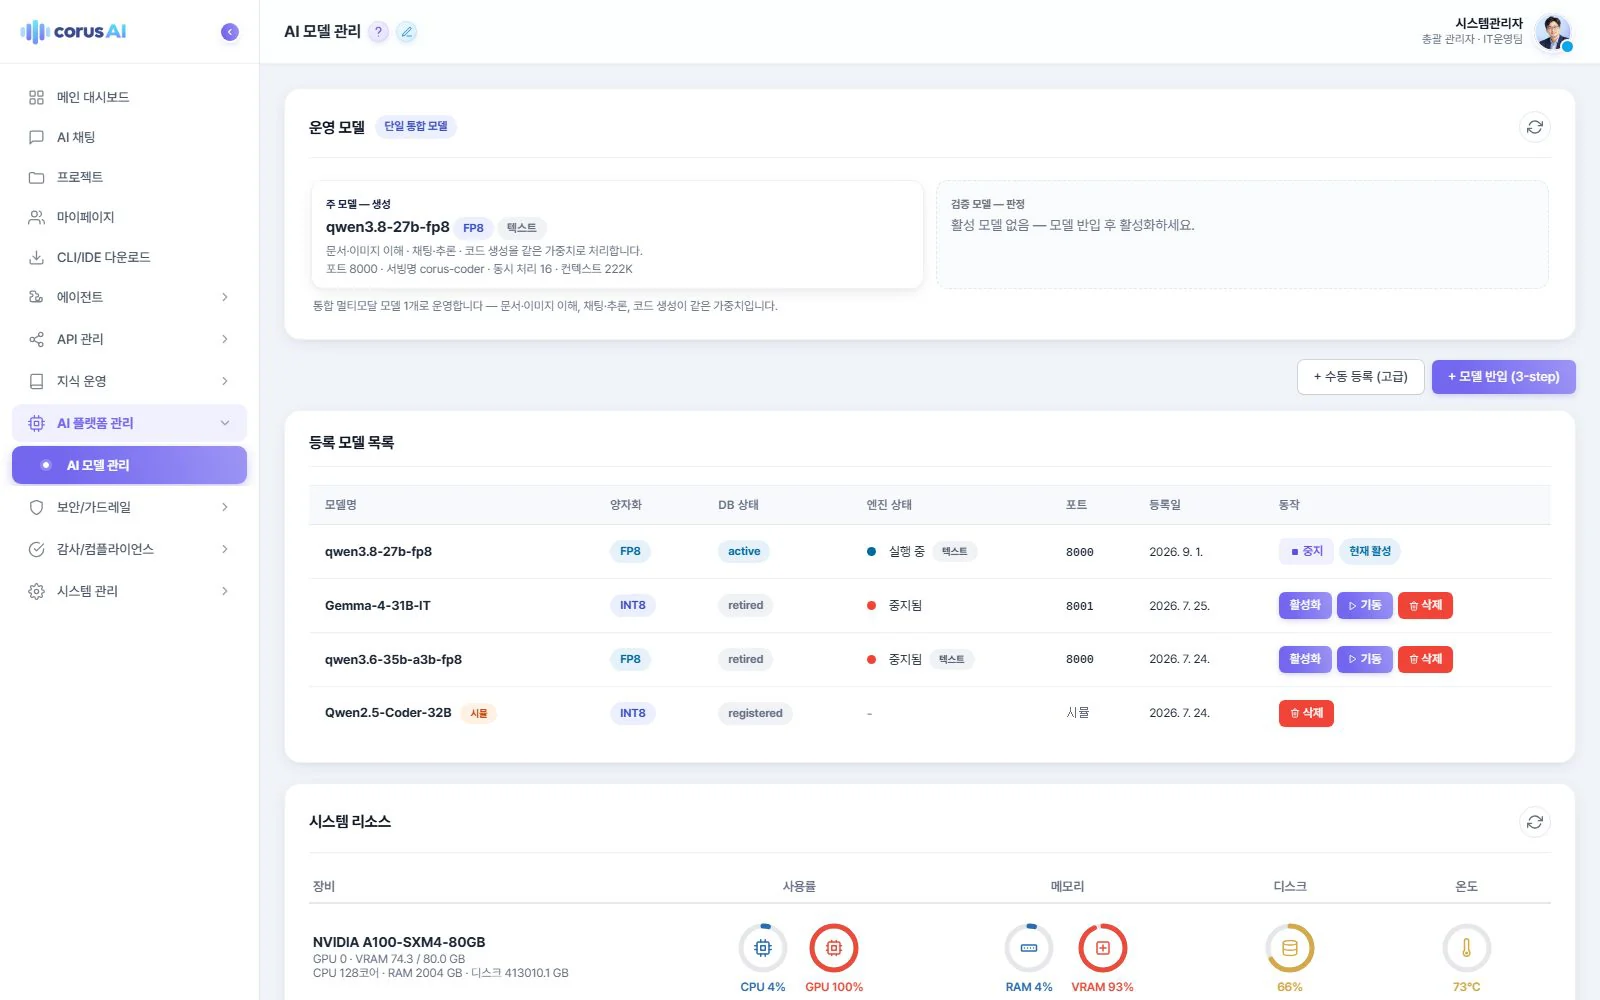
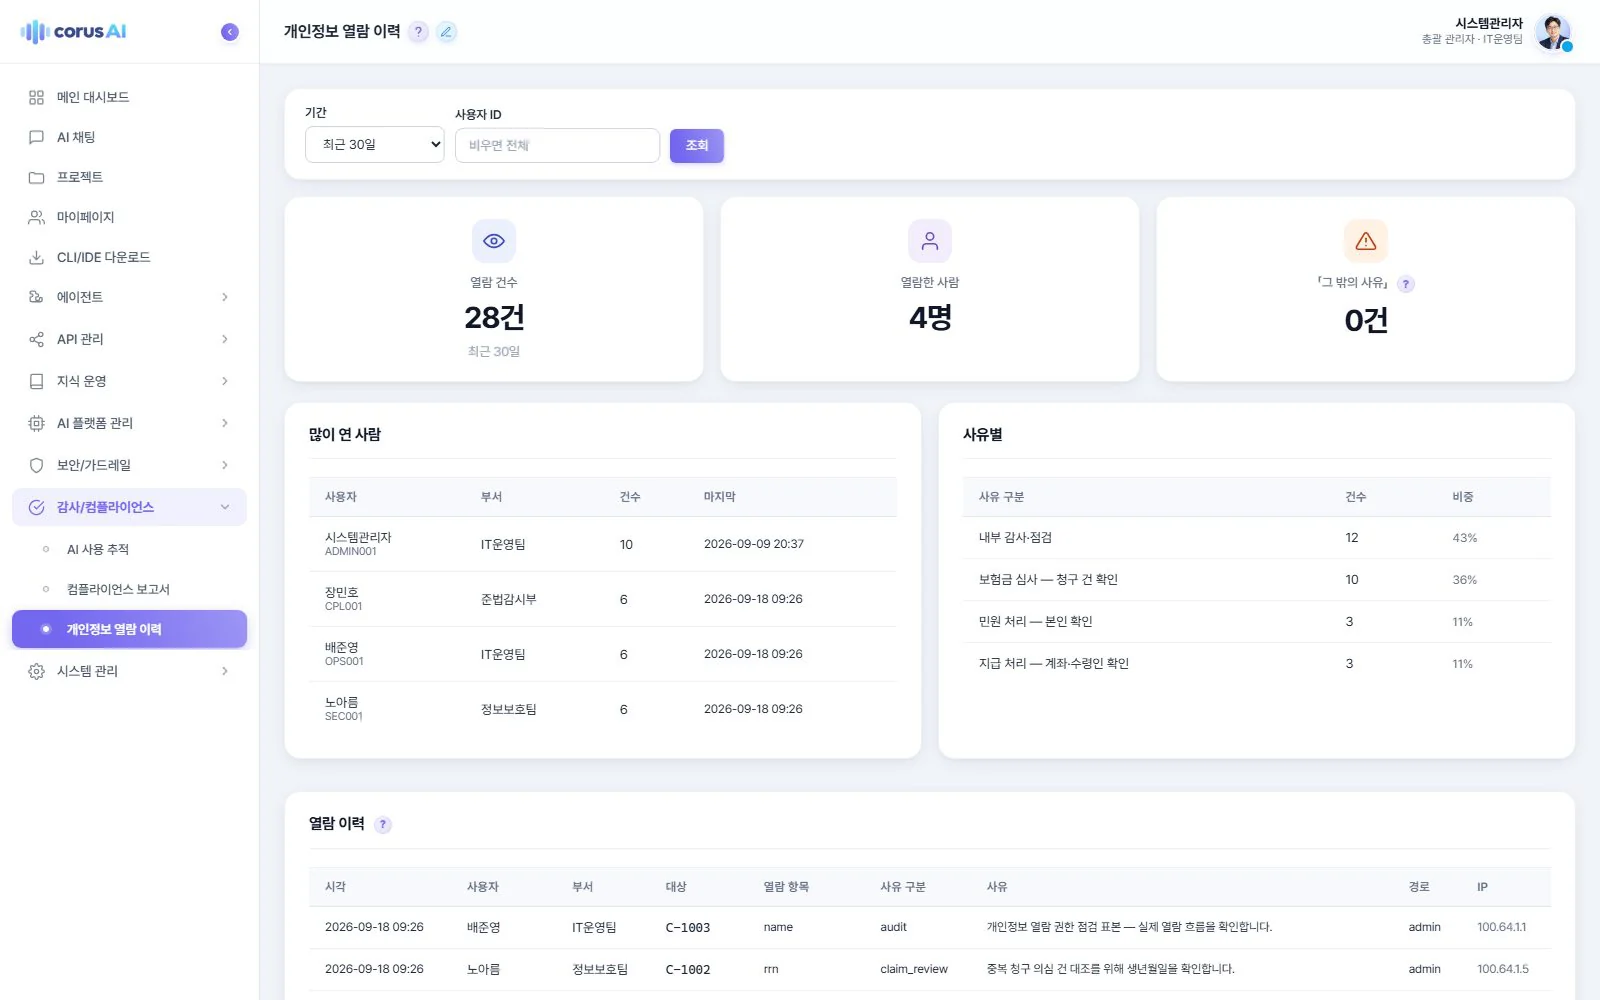
운영과 점검을한 화면에서
Proof before promise
업무 하나로8주 동안 함께 검증해 보세요
W1–2
진단
어떤 업무로 시작할지 정하고, 지금 걸리는 시간을 재고, 성공 기준을 함께 정합니다.
W3–6
구축
실제 서류로 추출과 대조, 근거 초안 작성까지 만들어 봅니다.
W7–8
실측 · 판단
도입 전과 비교해 얼마나 나아졌는지 보고, 확대 여부를 함께 판단합니다.